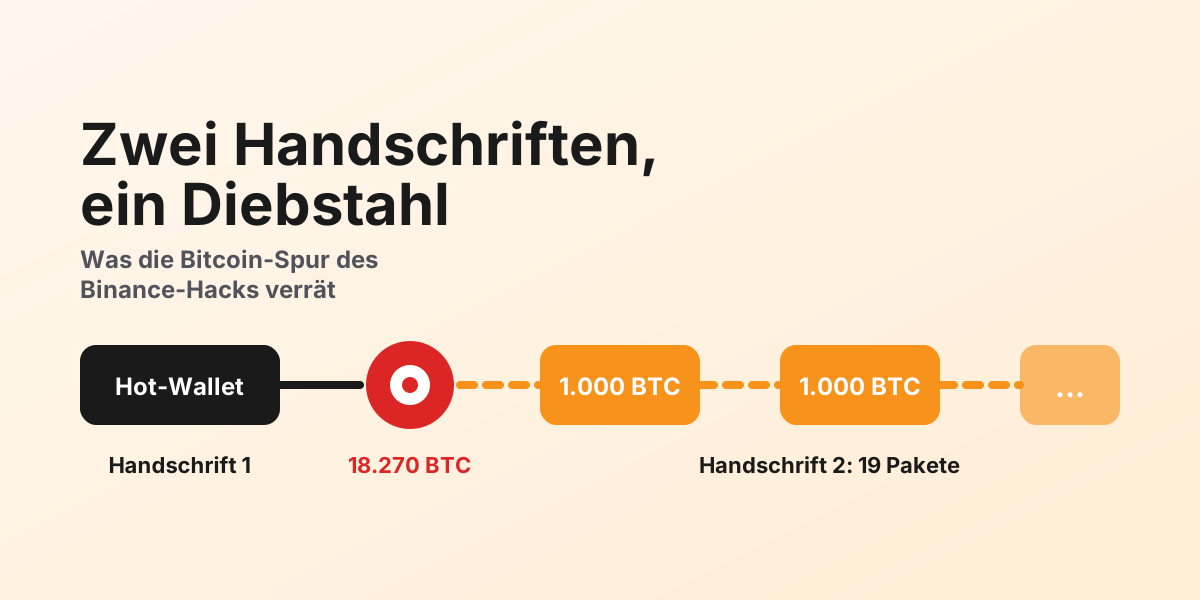
Zwei Handschriften, ein Diebstahl: Was die Bitcoin-Spur des Binance-Hacks verrät
Am 29. Oktober 2026 verließen 18.270 BTC die Hot-Wallet von Binance und lagen eine Viertelstunde später in 19 Adressen. Die Blockchain zeigt dabei zwei verschiedene Handschriften. Was sie über den Angriff verraten, wo die Werkzeuge der Forensik an ihre Grenzen stoßen, und warum der Fingerabdruck der Täter-Wallet jetzt wichtiger ist als jede Adressliste.
Am Abend des 29. Oktober 2026 wurde Binance Opfer des bislang größten Diebstahls der Kryptogeschichte. Betroffen waren Hot-Wallets auf zehn Blockchains, der Schaden liegt nach Angaben der Börse bei rund 6,3 Milliarden US-Dollar. Ein großer Teil davon waren Stablecoins, die ihre Emittenten innerhalb von Stunden einfrieren konnten. Bei Bitcoin gibt es diese Möglichkeit nicht. Die 18.270 BTC, die um 20:20 UTC die Hot-Wallet verließen, sind deshalb der Teil der Beute, der dauerhaft nur mit den Mitteln der Blockchain-Forensik beobachtet werden kann. Wir haben die Spur mit dem Coinator nachgezeichnet. Sie erzählt mehr, als man auf den ersten Blick vermutet.
Der Abfluss trägt die Handschrift von Binance
Der erste Befund überrascht. Die elf Transaktionen, mit denen das Geld die Hot-Wallet verließ, sehen aus wie ganz gewöhnliche Binance-Auszahlungen. Sie haben denselben Aufbau wie die Millionen Transaktionen, die diese Wallet in den Jahren zuvor erzeugt hat: dieselbe Transaktionsversion, dieselbe Gebührenpolitik, dieselbe Sortierung der Eingänge, und das Wechselgeld fließt wie immer an die Hot-Wallet zurück. Auch die Beträge passen ins Bild einer Auszahlung. Sie sind auf eine Nachkommastelle gerundet, 7.636,8 BTC, dann 4.696,6, dann 2.946,9, und werden von Transaktion zu Transaktion kleiner, so als hätte jemand mehrfach hintereinander den jeweils verfügbaren Bestand angefordert.
Auf der Chain sieht man also keine fremde Software, die mit gestohlenen Schlüsseln signiert. Man sieht das Auszahlungssystem von Binance, das tut, was es immer tut, nur für den falschen Empfänger. Das deckt sich mit dem, was die Börse selbst und mehrere Analysefirmen inzwischen berichten: Nicht die privaten Schlüssel wurden entwendet, sondern die Kontrolle darüber, was das System signiert. Für die Forensik ist das eine wichtige Unterscheidung. Wer nach einer verdächtigen Transaktion sucht, findet an dieser Stelle keine.
Die Peel-Kette: 19 Pakete in einem Block
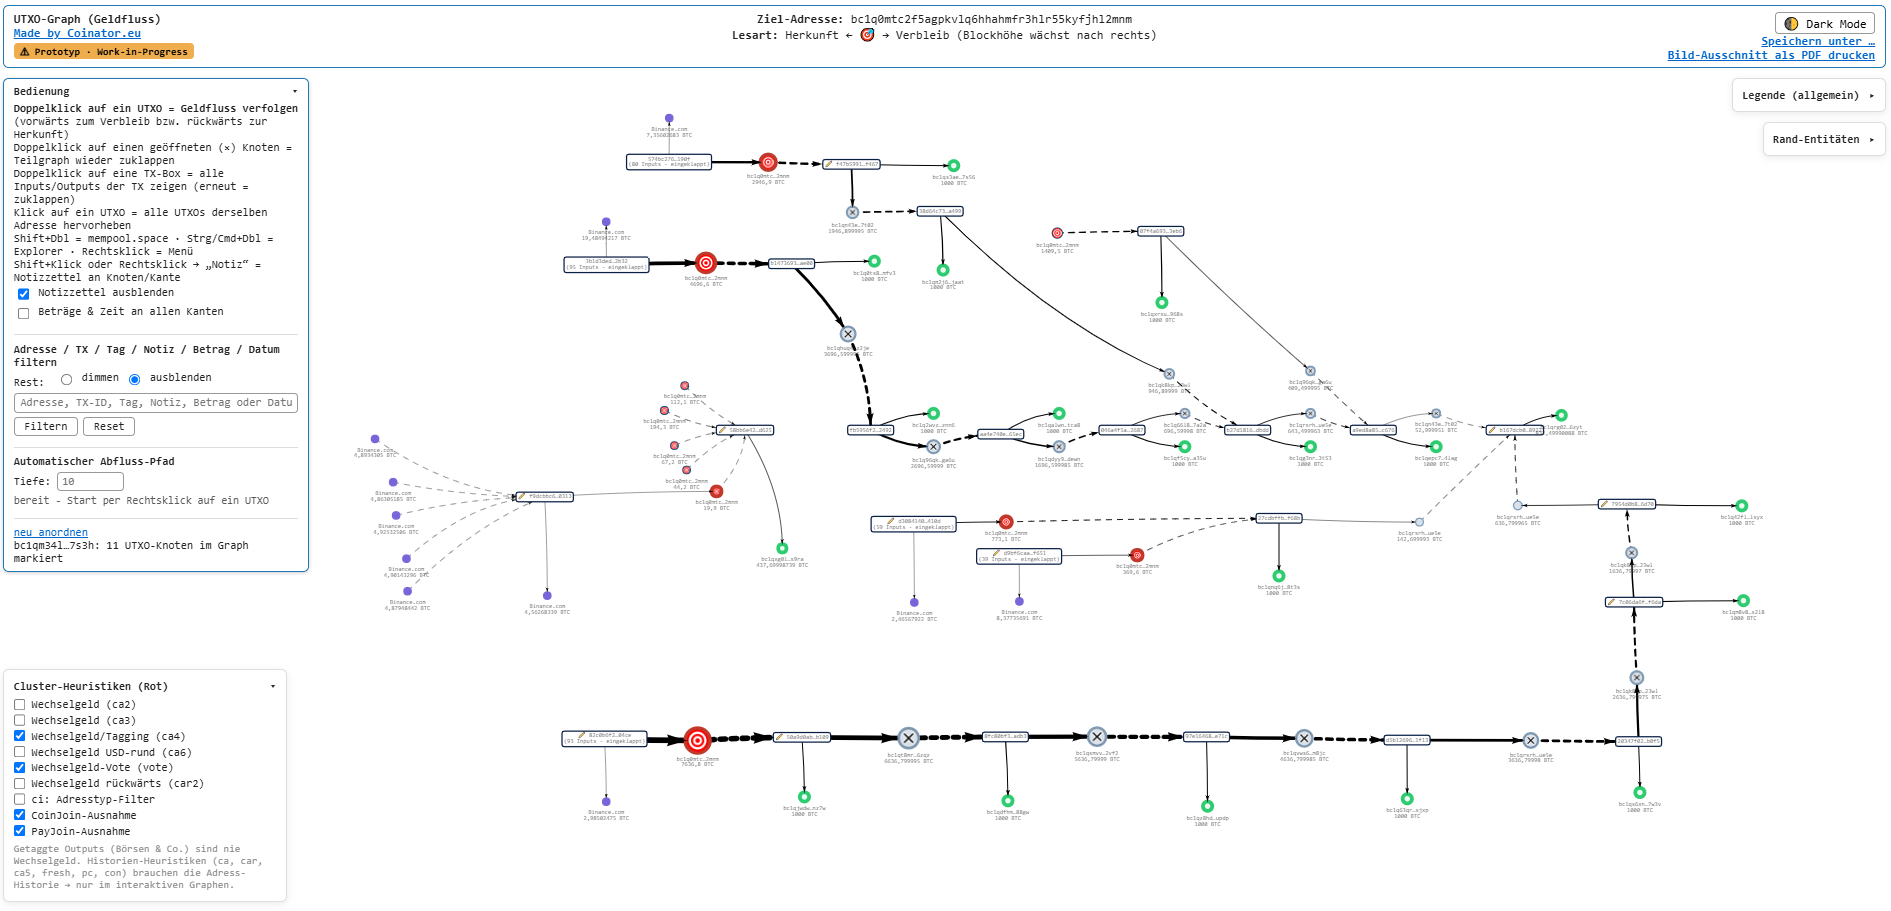
Alle elf Auszahlungen landen auf einer einzigen Sammeladresse. Von dort aus beginnt, noch während die Auszahlungen selbst unbestätigt im Mempool liegen, die Verteilung. Das Muster heißt Peel-Kette: Jede Transaktion schält 1.000 BTC auf eine frische Adresse ab und reicht den Rest an die nächste weiter. Mehrere solche Ketten laufen parallel, die längsten gespeist aus den drei größten Auszahlungen, und am Ende werden die übrig gebliebenen Reste zu zwei weiteren Paketen zusammengefasst.
Das Ergebnis sind 19 Zieladressen: 17 mit exakt 1.000 BTC, eine mit 832,5 und eine mit 437,7 BTC. Bis auf die letzte Konsolidierung geschah das alles im selben Block wie der Abfluss, innerhalb von Minuten. Keines der 19 Pakete hat sich seither bewegt.
Die zweite Handschrift
Ab der Sammeladresse ändert sich das Bild vollständig. Die 19 Transaktionen der Peel-Kette stammen erkennbar nicht aus dem Binance-System, und sie stammen alle aus derselben Wallet. Das lässt sich an einer Reihe von Eigenschaften ablesen, die eine Wallet-Software ihren Transaktionen mitgibt, meist ohne dass ihre Nutzer davon wissen:
- Transaktionsversion und Ersetzbarkeit. Alle Täter-Transaktionen nutzen die neuere Transaktionsversion und sind als ersetzbar markiert. Die Binance-Transaktionen sind es nicht.
- Schutz vor Fee-Sniping. Jede Transaktion trägt eine Zeitsperre, die auf den gerade aktuellen Block zeigt. Vier der 19 zeigen stattdessen einige Dutzend Blöcke in die Vergangenheit. Das wirkt auf den ersten Blick wie ein Hinweis auf Stunden vorher vorbereitete Transaktionen, ist es aber nicht: Genau dieses zufällige Zurückdatieren ist ein bekanntes Verhalten verbreiteter Wallet-Software, das die Privatsphäre ihrer Nutzer schützen soll. Eine der zurückdatierten Transaktionen gibt Geld aus, das es zu dem angeblichen Zeitpunkt noch gar nicht gab.
- Sortierung. Ein- und Ausgänge sind in allen Transaktionen nach einem festen Schema geordnet. Bei 17 Transaktionen mit je zwei Ausgängen wäre das durch Zufall so gut wie ausgeschlossen.
- Signaturen. Alle Signaturen tragen ein Merkmal, das nur Software erzeugt, die beim Signieren gezielt darauf hinarbeitet.
- Wechselgeld. Die Wallet erzeugt keine frischen Wechselgeldadressen. Vier Adressen werden quer durch die Ketten zwei- bis viermal wiederverwendet, einmal fließt das Wechselgeld sogar auf die Adresse zurück, von der die Transaktion ausging.
- Gebühren. Die Peel-Transaktionen zahlen runde Pauschalen von 500 beziehungsweise 700 Satoshi, nicht einen Gebührensatz. Übrigens auf dem Niveau des Block-Durchschnitts, nicht darüber.
Zusammengenommen schließen diese Merkmale einige verbreitete Wallets aus. Bitcoin Core etwa mischt Ein- und Ausgänge zufällig, erzeugt für jede Transaktion neues Wechselgeld und gibt unbestätigte fremde Eingänge nicht aus. Was bleibt, ist eine Software, die sich wie Electrum verhält, oder ein eigenes Skript, das dieses Verhalten nachbildet. Die festen Pauschalgebühren und das Tempo, 19 Transaktionen in einer Viertelstunde auf unbestätigten Eingängen, sprechen eher für Letzteres. Mehr lässt sich aus der Chain nicht herauslesen, und mehr behaupten wir auch nicht.
Wo die Werkzeuge in die Irre führen
Ein Detail aus unserer eigenen Arbeit zeigt, wie leicht man sich bei dieser Art Analyse täuschen kann. Die automatische Wallet-Erkennung des Coinators, die nach dem Ausschlussprinzip arbeitet, lieferte für die 19 Täter-Transaktionen zunächst drei verschiedene Verdikte. Für die meisten "Bitcoin Core oder Electrum", für die beiden Konsolidierungen nur "Bitcoin Core", für eine Transaktion "keine bekannte Wallet". Das sah nach drei verschiedenen Werkzeugen aus.
Es war eines. Die beiden Konsolidierungen haben nur einen Ausgang, an dem sich keine Sortierung erkennen lässt, also fiel ein Kandidat weg. Die auffällige Transaktion war die, bei der das Wechselgeld auf die Eingangsadresse zurückfloss, was die Erkennung als Ausschlusskriterium wertet. Erst der Blick auf alle 19 Transaktionen nebeneinander, mit denselben Zeitsperren, derselben Gebührenlogik und denselben wiederverwendeten Adressen, machte klar, dass hier eine einzige Wallet am Werk war. Wallet-Fingerprinting funktioniert, aber es funktioniert auf der Ebene der Serie, nicht der einzelnen Transaktion.
Was das für die nächsten Wochen bedeutet
Die 19 Adressen sind inzwischen überall gelistet, auch im Coinator sind sie samt Sammel- und Zwischenadressen als Täter-Wallet markiert. Jeder Ermittler, jede Börse kann sie beobachten. Genau deshalb werden die Täter sie irgendwann aufgeben. Spätestens dann zählt nicht mehr die Adressliste, sondern die Handschrift: die Kombination aus Zeitsperren, Sortierung, Gebührenlogik und Wechselgeldverhalten, die wir hier beschrieben haben. Wer sie kennt, erkennt die Folgetransaktionen auch dann, wenn sie von Adressen kommen, die auf keiner Liste stehen.
Die Zuordnung des Angriffs zu einer nordkoreanischen Hackergruppe, die mehrere Analysefirmen inzwischen mit hoher Sicherheit vertreten, lässt sich aus der Bitcoin-Spur allein nicht ableiten. Sie stützt sich auf Beobachtungen auf anderen Chains und auf Parallelen zu früheren Fällen. Wir führen sie deshalb als das, was sie ist: eine Zuschreibung Dritter. Was die Bitcoin-Spur dagegen zweifelsfrei zeigt, ist die Abfolge: ein Auszahlungssystem, das für den Falschen arbeitet, und eine fremde Wallet, die das Ergebnis in Pakete schnürt. Zwei Handschriften, ein Diebstahl.
Nachtrag vom 1. November 2026
Das FBI hat am 31. Oktober 2026 in einer öffentlichen Warnung Nordkorea als Verantwortlichen für den Angriff benannt und den Vorgang seiner Bezeichnung TraderTraitor zugeordnet, gemeinsam mit dem US Secret Service und der Steuerfahndung IRS-CI. Die Warnung listet 19 Bitcoin-Adressen. Es sind exakt die 19 Zielausgänge der hier beschriebenen Peel-Kette, die der Coinator seit dem 30. Oktober als Täter-Wallet führt. Aus der Zuschreibung Dritter ist damit eine behördliche geworden.
An der Bitcoin-Spur selbst ändert das nichts. Die 18.270 BTC liegen unverändert in den 19 Adressen, und die vom FBI beobachtete Umwandlung der Beute in Ether betrifft die anderen Chains des Angriffs. Das FBI bittet Betreiber von Swap-Diensten, DeFi-Protokollen und Analyseplattformen, Transaktionen mit den gelisteten Adressen zu blockieren. Quelle: FBI Cyber Alert vom 31. Oktober 2026.