Gekaperte Google Ads, gestohlene Seeds: Wo die Bitcoin einer Trezor-Phishing-Welle liegen
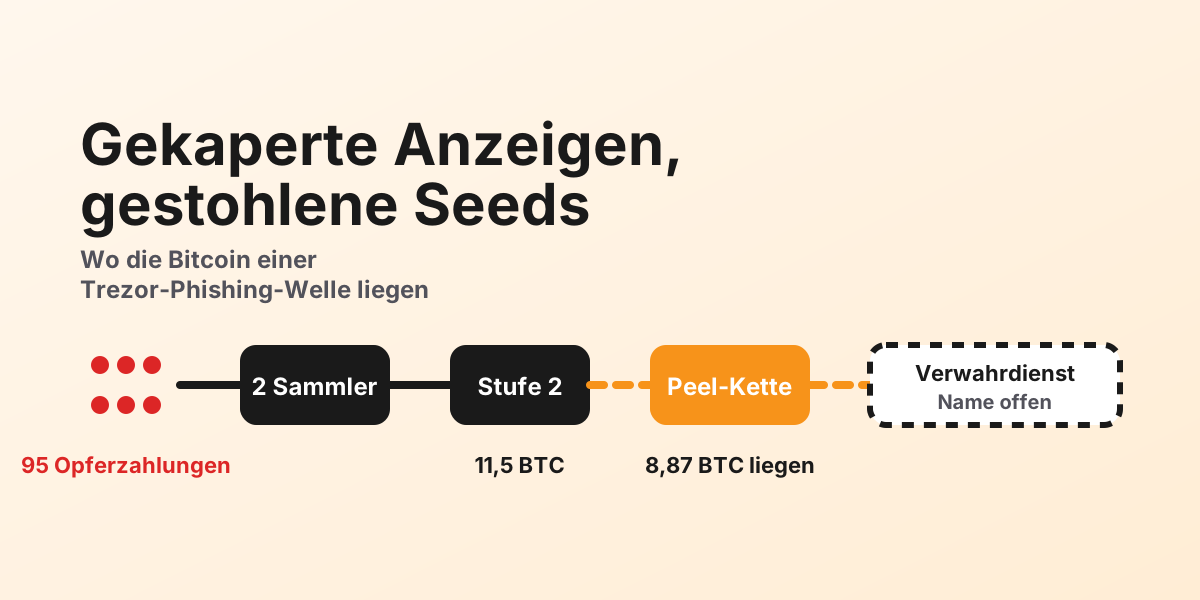
Eine gefälschte Trezor Suite, beworben über gekaperte Google-Anzeigen, sammelt seit Ende Oktober 2026 die Recovery-Seeds von Hardware-Wallet-Nutzern ein. Wir haben die Bitcoin-Spur nachgezeichnet: zwei Sammeladressen, ein Sweep, eine Peel-Kette und ein Verwahrdienst, bei dem noch zwei andere Betrugsfälle auszahlen. Dazu eine Falle, in die auch erfahrene Tracer laufen.
Wer Ende Oktober 2026 bei Google nach "Trezor Suite" suchte, bekam über den echten Treffern eine Anzeige angezeigt, die auf eine täuschend echte Kopie der Wallet-Software führte. Die Seite, mal unter einer eigenen Domain, mal als Google-Sites-Seite, bat um die Eingabe des Recovery-Seeds, angeblich zur Wiederherstellung der Wallet. Wer ihn eintippte, sah seine Guthaben innerhalb von Minuten verschwinden. Auf der Meldeplattform Chainabuse liegen dazu inzwischen fünf Berichte aus mehreren Ländern, einer davon mit einer laut Melder erstatteten Anzeige bei der tschechischen Polizei. Die Verluste reichen von Bitcoin über Ether bis zu Stablecoins.
Wir haben uns die Bitcoin-Seite dieser Welle mit dem Coinator angesehen. Sie ist überschaubar, gut dokumentiert und lehrreich, weil sie in wenigen Schritten vom Opfer bis zu dem Punkt führt, an dem das Geld die Blockchain in Richtung Fiat verlässt.
Zwei Sammeladressen, eine davon hat niemand gemeldet
Die Opfer zahlen nicht direkt an den Täter, sondern an eine Sammeladresse, die für die Dauer der Kampagne fest bleibt. Die gemeldete Adresse empfing zwischen dem 27. und dem 31. Oktober 39 Zahlungen mit zusammen 3,32 BTC, die größte einzelne Meldung nennt einen Verlust von gut 0,2 BTC.
Interessanter ist die zweite Sammeladresse. Sie taucht in keiner Meldung auf, sie fiel uns erst beim nächsten Schritt auf, weil sie zusammen mit der gemeldeten Adresse geleert wurde. Sie hatte in 56 Zahlungen 8,17 BTC eingesammelt, also mehr als das Doppelte. Für die Opferzahl der Kampagne heißt das: Die fünf Meldungen zeigen nur einen kleinen Ausschnitt. Auf der Chain stehen rund 95 Zahlungen in den beiden Sammlern.
| Adresse | Rolle | Eingang | Rest am 3. November |
|---|---|---|---|
| bc1qxaps2psj9mp9u00s702x3d4dpc859pz6zjs5ec | Sammler 1, gemeldet | 3,32 BTC | 0,0085 BTC |
| bc1q0vhthagqxg6gtqp07qxty69hgmt3h68fag4sjq | Sammler 2, nicht gemeldet | 8,17 BTC | 0,0039 BTC |
| bc1q6fnvenz5g3f2ll0y467jqu4m7x5utcuclhvj4k | Stufe 2 | 21,62 BTC | 4,0056 BTC |
Die Stufe 2 hat deutlich mehr empfangen als die beiden Sammler zusammen. Der Rest stammt aus früheren Zuflüssen, die wir hier nicht weiterverfolgen; die Kampagne ist offenbar nicht die erste dieses Betreibers.
Der Sweep und die Peel-Kette
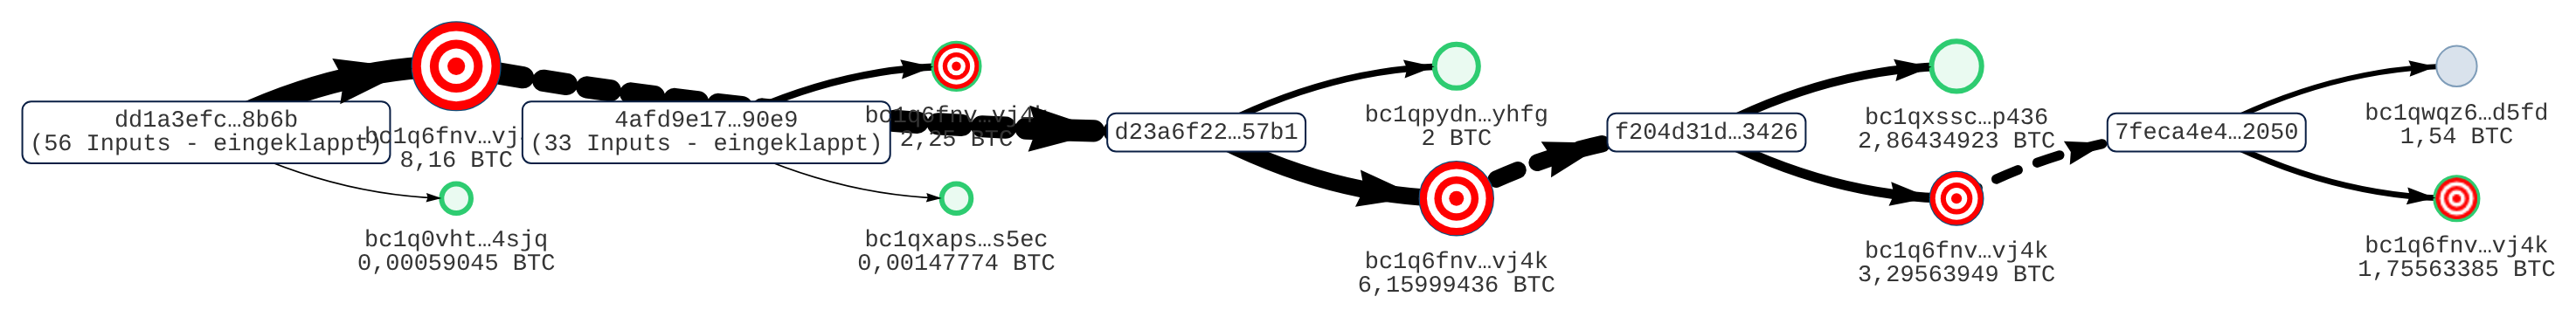
Am 31. Oktober um 15:57 UTC wurde der zweite Sammler in einer einzigen Transaktion mit 56 Eingängen geleert, zwölf Minuten später der erste mit 33 Eingängen. Beide Transaktionen zahlen an dieselbe Adresse, die Stufe 2. Ab 17:12 UTC beginnt von dort die Verteilung in dem Muster, das wir schon beim Binance-Hack beschrieben haben, nur in kleinerem Maßstab: Jede Transaktion schält einen Betrag auf eine frische Adresse ab und behält den Rest als Wechselgeld, erst 2,0 BTC, dann 2,86 BTC, dann 1,54 BTC.
Die drei Transaktionen der Peel-Kette stammen erkennbar aus einer einzigen Wallet. Sie teilen Transaktionsversion, Zeitsperre und Ersetzbarkeits-Markierung, nutzen durchgehend dasselbe Adressformat und zahlen jedes Mal exakt dieselbe Gebühr von 564 Satoshi, unabhängig vom Betrag. Das ist das Verhalten einer verbreiteten mobilen Wallet, die ihre Gebühr aus einem festen Satz je Byte berechnet. Mehr als "eine Wallet, ein Bediener" lässt sich daraus nicht ablesen, und mehr behaupten wir nicht.
Der Cash-out
Zwei der drei abgespaltenen Beträge, 2,0 und 2,86 BTC, liegen unberührt auf ihren Adressen. Der dritte, 1,54 BTC, wurde noch in derselben Nacht in drei Schritten weitergereicht: erst 0,01 BTC als Testüberweisung, dann 0,5 BTC, dann der Rest von 1,03 BTC. Alle drei Teilbeträge landen über je eine Zwischenadresse an derselben Stelle, in der Hot-Wallet eines Verwahrdienstes.
Dieser Dienst ist der eigentliche Fund der Analyse. Seine Hot-Wallet hat seit Februar 2025 rund 139.000 Transaktionen und 37.000 BTC Umsatz gesehen, dazu gehören 162.000 Einzahladressen, von denen fast jede nur ein einziges Mal benutzt wurde. Auszahlungen gehen in immer derselben Form an lauter unverbundene Empfänger, darunter Einzahladressen großer Börsen und eines Darknet-Markts. Das ist das Bild eines Dienstes, der Kundengeld verwahrt und auf Anforderung auszahlt, kein Täter.
Und er ist nicht nur für diese Kampagne die Senke. In den Meldungen der letzten Monate taucht dieselbe Hot-Wallet zweimal als Endpunkt auf: einmal im August als Ziel einer Betrugsmasche mit angeblichem Kraken-Support, einmal Ende Oktober in einem sorgfältig dokumentierten Fall aus Argentinien, in dem ein Dieb die Guthaben zweier Wallets in drei Schritten dorthin verschob. Drei verschiedene Täter, drei verschiedene Maschen, eine Auszahlstelle. Wer immer diesen Dienst betreibt, stellt an die Herkunft des Geldes offenbar keine Fragen.
Die Falle: Einzahladresse ist nicht Einzahler
An dieser Stelle lohnt ein Blick auf einen Fehler, der uns beim Nachvollziehen selbst fast unterlaufen wäre und der auch dem Tracer aus Argentinien passiert ist. Wer der 0,01-BTC-Testüberweisung des Täters im Graphen folgt, landet auf einer Einzahladresse des Dienstes. Wenige Stunden später wird diese Adresse ausgegeben, zusammen mit acht weiteren Einzahladressen und zwei Eingängen aus der Hot-Wallet selbst, und 0,29 BTC fließen auf eine frische Adresse. Es sieht aus, als hätte der Täter sein Geld zurückgeholt und vermehrt.
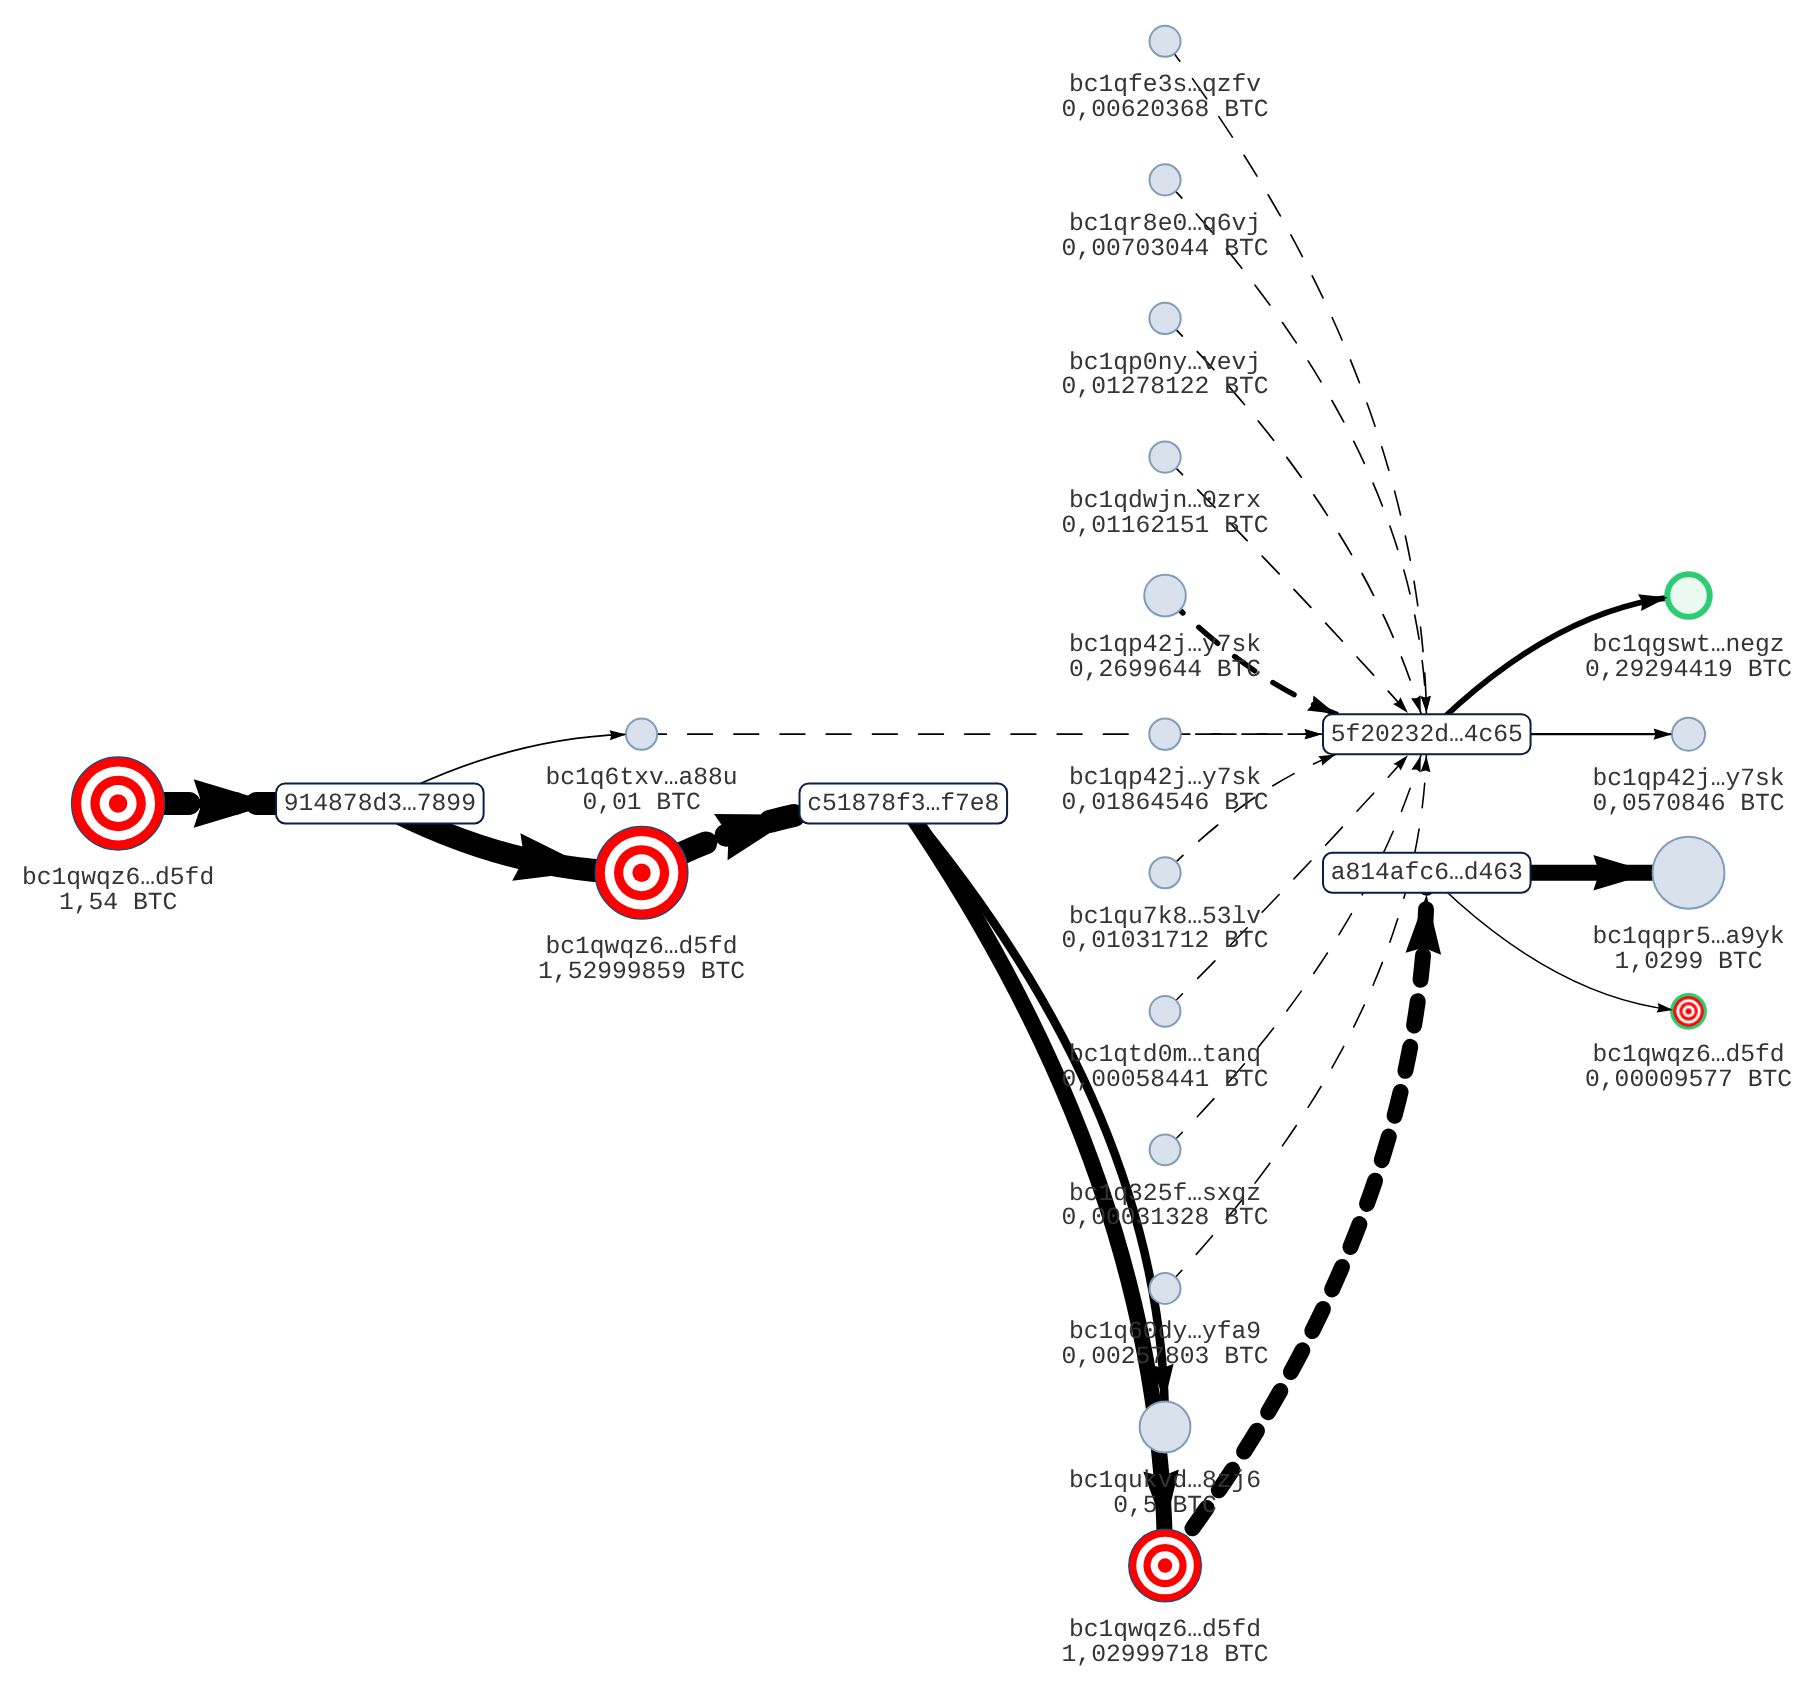
Hat er nicht. Die Transaktion ist eine Auszahlung des Dienstes an irgendeinen Kunden. Der Dienst spendet Einzahladressen und Hot-Wallet gemeinsam, weil beides ihm gehört; wessen Geld ursprünglich auf welcher Einzahladresse lag, spielt für ihn keine Rolle mehr. Die 0,29 BTC gehören dem Empfänger der Auszahlung, über den die Chain nichts sagt. Der argentinische Bericht listet die Hot-Wallet deshalb konsequent als "gemeldete Adresse", was sachlich falsch ist: Gemeldet gehört die Einzahlung, nicht der Dienst. Im Coinator ist die Regel dafür fest verdrahtet, die Einzahladresse gehört dem Dienst, der Einzahler steht nur in der Transaktion, mit der er eingezahlt hat. Jede Verfolgung von Täter-Geld endet an der Hot-Wallet. Was danach kommt, ist Kundenverkehr.
Ähnlichkeit ist kein Name
Welcher Dienst das ist, wissen wir nicht. Die gängigen Attributionsquellen kennen die Hot-Wallet nur als "stark frequentiert", ohne Namen, und auch die Melder nennen keinen. Was wir stattdessen haben, ist ein Vergleich. Der Coinator führt für die größeren Cluster der Blockchain Profile aus messbaren Eigenschaften: wie Adressen erzeugt und wiederverwendet werden, wie Ein- und Auszahlungen verteilt sind, welche Gegenparteien vorkommen, wie Gebühren gesetzt werden. Legt man das Profil dieser Hot-Wallet neben die benannten Cluster, liegen ihm Verwahrdienste für Endkunden am nächsten: Wallet-Apps mit eigenem Verwahrsystem, Online-Casinos, kleine Tauschdienste. Große Börsen und Mixer sehen anders aus.
Das ist eine Vermutung über die Art des Dienstes, kein Beleg für seine Identität, und wir behandeln es auch so. Im Coinator trägt das Cluster deshalb kein Label, sondern ein Profil mit dem Vermerk, dass der Name offen ist. Sobald er irgendwo auftaucht, in einer künftigen Meldung, in einem Gerichtsdokument oder in der Selbstauskunft des Betreibers, hängt das Label an Belegen, die bereits beisammen liegen. Wir halten diese Trennung für wichtiger als eine schnelle Antwort: Eine Ähnlichkeit ist ein Hinweis, wo man suchen soll. Ein Name ist etwas, das man belegen muss.
Stand und Ausblick
Am 3. November liegen 8,87 BTC aus der Kampagne unverbraucht auf drei Adressen, dem Rest der Stufe 2 und den beiden abgespaltenen Beträgen. Wir beobachten sie. Sobald sie sich bewegen, tragen wir den Weg hier nach.
Für Nutzer von Hardware-Wallets bleibt die Lehre alt, aber offenbar nötig: Die Trezor Suite gibt es nur über die Website des Herstellers, nicht über eine Anzeige, und kein seriöses Programm fragt jemals auf einer Website nach dem Recovery-Seed. Wer bereits betroffen ist, sollte den Fall bei der Polizei und auf Chainabuse melden. Jede Meldung mehr macht die Sammeladressen sichtbarer, und wie dieser Fall zeigt, ist die Chain selbst oft vollständiger als die Meldelage.
Nachtrag vom 4. November 2026
Am Abend des 3. November um 19:47 UTC hat sich der erste der beiden unberührten Beträge bewegt. Aus den 2,0 BTC der ersten Abspaltung wurden 0,009 BTC abgezweigt, die übrigen 1,991 BTC gingen als Wechselgeld auf dieselbe Adresse zurück. Die Transaktion trägt dieselbe Handschrift wie die drei Schritte der Peel-Kette: gleiche Version, gleiche Zeitsperre, gleiche Ersetzbarkeits-Markierung und wieder exakt 564 Satoshi Gebühr. Es ist dieselbe Wallet, und der kleine Betrag entspricht dem Vorgehen vom 31. Oktober, als auch der Cash-out des 1,54-BTC-Asts mit einer Testüberweisung begann.
Der Weg der 0,009 BTC ist kurz. Sie liefen über eine frische Taproot-Adresse, die noch im selben Block wieder ausgegeben wurde, und landeten bis auf einen Rest von rund 3.700 Satoshi auf einer Einzahladresse des bereits beschriebenen Verwahrdienstes. Drei Blöcke später hat der Dienst diese Einzahladresse zusammen mit vier weiteren Adressen seines Clusters, darunter die Hot-Wallet selbst, in seine Hot-Wallet eingesammelt. Das ist genau der Sweep-Mechanismus aus dem Abschnitt zur Falle: Ab hier ist es Kundenverkehr des Dienstes, nicht mehr Täter-Geld.
Damit zahlt der zweite Ast der Peel-Kette über dieselbe Stelle aus wie der erste. Unverbraucht liegen jetzt 8,86 BTC auf vier Ausgängen: 4,0056 BTC in der Stufe 2, 2,8643 BTC aus der zweiten Abspaltung und 1,991 BTC Rest der ersten. Wir beobachten weiter und ergänzen hier, sobald größere Beträge folgen.